در مقالهی کلاهبرداری ایردراپ جعلی چیست؟ دربارهی تهدیدهای مبتنی بر وب صحبت کردیم. اما یه تهدید دیگه هم هست که مستقیماً از داخل فروشگاههای رسمی مثل گوگلپلی و اپاستور سراغتون میاد: اپلیکیشنهای جعلی کیف پول.
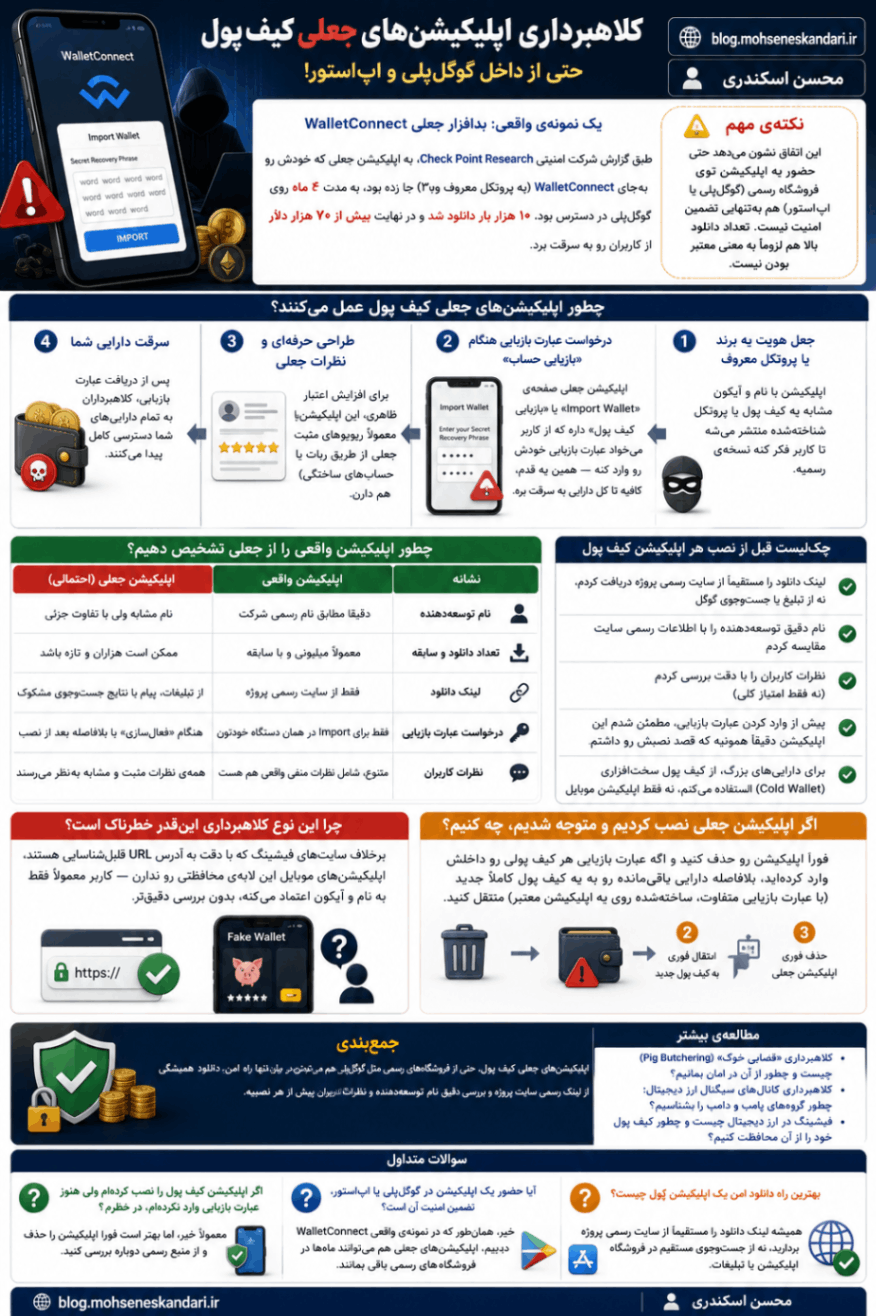
یک نمونهی واقعی: بدافزار جعلی WalletConnect
طبق گزارش شرکت امنیتی Check Point Research، یه اپلیکیشن جعلی که خودش رو بهجای WalletConnect (یه پروتکل معروف وب۳) جا زده بود، به مدت ۴ ماه روی گوگلپلی در دسترس بود، ۱۰ هزار بار دانلود شد و در نهایت بیش از ۷۰ هزار دلار از کاربران رو به سرقت برد.
⚠️ نکتهی مهم
این اتفاق نشون میده حتی حضور یه اپلیکیشن توی فروشگاه رسمی (گوگلپلی یا اپاستور) هم بهتنهایی تضمین امنیت نیست. تعداد دانلود بالا هم لزوماً به معنی معتبر بودن نیست.
چطور اپلیکیشنهای جعلی کیف پول عمل میکنند؟
۱. جعل هویت یه برند یا پروتکل معروف
اپلیکیشن با نام و آیکون مشابه یه کیف پول یا پروتکل شناختهشده (مثل تراستولت، متامسک یا WalletConnect) منتشر میشه تا کاربر فکر کنه نسخهی رسمیه.
۲. درخواست عبارت بازیابی هنگام «بازیابی حساب»
اپلیکیشن جعلی معمولاً یه صفحهی «Import Wallet» یا «بازیابی کیف پول» داره که از کاربر میخواد عبارت بازیابی (Seed Phrase) خودش رو وارد کنه — همین یه قدم، کافیه تا کل دارایی به سرقت بره.
۳. طراحی حرفهای و نظرات جعلی
برای افزایش اعتبار ظاهری، این اپلیکیشنها معمولاً ریویوهای مثبت جعلی (از طریق ربات یا حسابهای ساختگی) هم دارن.
چطور اپلیکیشن واقعی را از جعلی تشخیص دهیم؟
نشانهاپلیکیشن واقعیاپلیکیشن جعلی (احتمالی)نام توسعهدهندهدقیقاً مطابق نام رسمی شرکتنام مشابه ولی با تفاوت جزئیتعداد دانلود و سابقهمعمولاً میلیونی و باسابقهممکن است هزاران و تازه باشدلینک دانلودفقط از سایت رسمی پروژهاز تبلیغات، پیام یا نتایج جستوجوی مشکوکدرخواست عبارت بازیابیفقط برای Import در همون دستگاه خودتونهنگام «فعالسازی» یا بلافاصله بعد از نصبنظرات کاربرانمتنوع، شامل نظرات منفی واقعی هم هستهمهی نظرات مثبت و مشابه بهنظر میرسند
چکلیست قبل از نصب هر اپلیکیشن کیف پول
- لینک دانلود را مستقیماً از سایت رسمی پروژه دریافت کردم، نه از تبلیغ یا جستوجوی گوگل
- نام دقیق توسعهدهنده را با اطلاعات رسمی سایت مقایسه کردم
- نظرات کاربران را با دقت بررسی کردم (نه فقط امتیاز کلی)
- پیش از وارد کردن عبارت بازیابی، مطمئن شدم این اپلیکیشن دقیقاً همونیه که قصد نصبش رو داشتم
- برای داراییهای بزرگ، از کیف پول سختافزاری (Cold Wallet) استفاده میکنم، نه فقط اپلیکیشن موبایل
چرا این نوع کلاهبرداری اینقدر خطرناک است؟
برخلاف سایتهای فیشینگ که با دقت به آدرس URL قابلشناسایی هستن، اپلیکیشنهای موبایل این لایهی محافظتی رو ندارن — کاربر معمولاً فقط به نام و آیکون اعتماد میکنه، بدون بررسی دقیقتر.
اگر اپلیکیشن جعلی نصب کردیم و متوجه شدیم، چه کنیم؟
فوراً اپلیکیشن رو حذف کنید و اگه عبارت بازیابی هر کیف پولی رو داخلش وارد کردهاید، بلافاصله دارایی باقیمانده رو به یه کیف پول کاملاً جدید (با عبارت بازیابی متفاوت، ساختهشده روی یه اپلیکیشن معتبر) منتقل کنید.
جمعبندی
اپلیکیشنهای جعلی کیف پول، حتی از فروشگاههای رسمی مثل گوگلپلی هم میتونن سر در بیارن. تنها راه امن، دانلود همیشگی از لینک رسمی سایت پروژه و بررسی دقیق نام توسعهدهنده و نظرات کاربران پیش از هر نصبیه.
سوالات متداول
آیا حضور یک اپلیکیشن در گوگلپلی یا اپاستور، تضمین امنیت آن است؟
خیر، همانطور که در نمونهی واقعی WalletConnect دیدیم، اپلیکیشنهای جعلی هم میتوانند ماهها در فروشگاههای رسمی باقی بمانند.
اگر اپلیکیشن کیف پول را نصب کردهام ولی هنوز عبارت بازیابی وارد نکردهام، در خطرم؟
معمولاً خیر، اما بهتر است فوراً اپلیکیشن را حذف و از منبع رسمی دوباره بررسی کنید.
بهترین راه دانلود امن یک اپلیکیشن کیف پول چیست؟
همیشه لینک دانلود را مستقیماً از سایت رسمی پروژه بردارید، نه از جستوجوی مستقیم در فروشگاه اپلیکیشن یا تبلیغات.