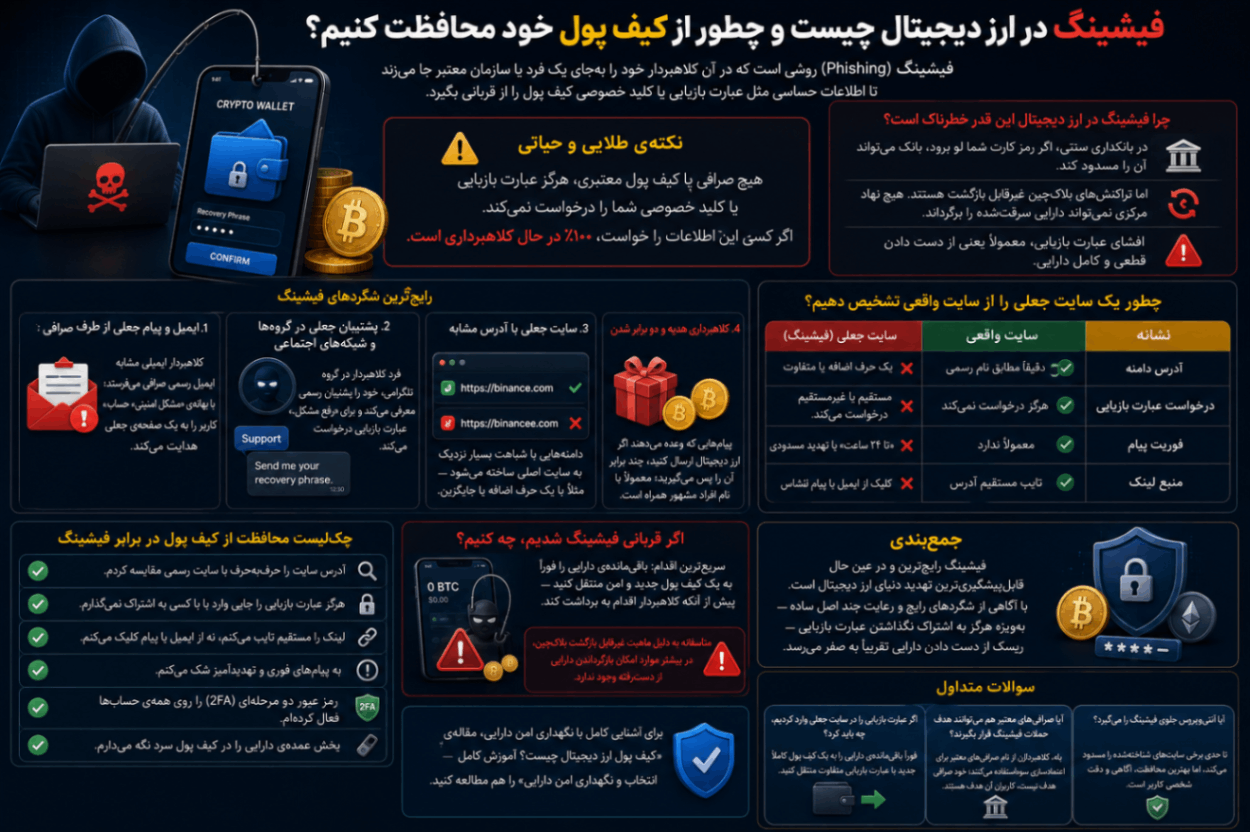
در مقالهی چطور صرافی ارز دیجیتال معتبر را از کلاهبردار تشخیص دهیم؟ دربارهی نشانههای یک صرافی غیرمعتبر صحبت کردیم. اما بخش بزرگی از کلاهبرداریهای ارز دیجیتال، اصلاً از صرافی جعلی نمیآید.
این کلاهبرداریها از فیشینگ میان — یعنی فریب مستقیم خود کاربر برای افشای اطلاعات حساس.
در این مقاله بررسی میکنیم فیشینگ چیست و چطور از کیف پول خود در برابر آن محافظت کنید.
فیشینگ در ارز دیجیتال چیست؟
فیشینگ (Phishing) روشی است که در آن کلاهبردار خود را بهجای یک فرد یا سازمان معتبر جا میزند تا اطلاعات حساسی مثل عبارت بازیابی یا کلید خصوصی کیف پول را از قربانی بگیرد.
برخلاف هک مستقیم، در فیشینگ این خود کاربر است که — بدون آگاهی — اطلاعات را در اختیار کلاهبردار قرار میدهد.
⚠️ نکتهی طلایی و حیاتی
هیچ صرافی یا کیف پول معتبری، هرگز عبارت بازیابی یا کلید خصوصی شما را درخواست نمیکند. اگر کسی این اطلاعات را خواست، ۱۰۰٪ در حال کلاهبرداری است.
چرا فیشینگ در ارز دیجیتال اینقدر خطرناک است؟
در بانکداری سنتی، اگر رمز کارت شما لو برود، بانک میتواند آن را مسدود کند.
اما تراکنشهای بلاکچین غیرقابل بازگشت هستند. هیچ نهاد مرکزی نمیتواند دارایی سرقتشده را برگرداند.
افشای عبارت بازیابی، معمولاً یعنی از دست دادن قطعی و کامل دارایی.
رایجترین شگردهای فیشینگ
۱. ایمیل و پیام جعلی از طرف صرافی
کلاهبردار ایمیلی مشابه ایمیل رسمی صرافی میفرستد؛ با بهانهی «مشکل امنیتی حساب»، کاربر را به یک صفحهی جعلی هدایت میکند.
۲. پشتیبان جعلی در گروهها و شبکههای اجتماعی
فرد کلاهبردار در گروه تلگرامی، خود را پشتیبان رسمی معرفی میکند و برای «رفع مشکل»، عبارت بازیابی درخواست میکند.
۳. سایت جعلی با آدرس مشابه
دامنههایی با شباهت بسیار نزدیک به سایت اصلی ساخته میشود — مثلاً با یک حرف اضافه یا جایگزین.
۴. کلاهبرداری هدیه و دو برابر شدن دارایی
پیامهایی که وعده میدهند اگر ارز دیجیتال ارسال کنید، چند برابر آن را پس میگیرید؛ معمولاً با نام افراد مشهور همراه است.
چطور یک سایت جعلی را از سایت واقعی تشخیص دهیم؟
نشانهسایت واقعیسایت جعلی (فیشینگ)آدرس دامنهدقیقاً مطابق نام رسمییک حرف اضافه یا متفاوتدرخواست عبارت بازیابیهرگز درخواست نمیکندمستقیم یا غیرمستقیم درخواست میکندفوریت پیاممعمولاً ندارد«تا ۲۴ ساعت» یا تهدید مسدودیمنبع لینکتایپ مستقیم آدرسکلیک از ایمیل یا پیام ناشناس
چکلیست محافظت از کیف پول در برابر فیشینگ
قبل از کلیک روی هر لینک یا پاسخ به هر پیام، این موارد را چک کنید:
- آدرس سایت را حرفبهحرف با سایت رسمی مقایسه کردم
- هرگز عبارت بازیابی را جایی وارد یا با کسی به اشتراک نمیگذارم
- لینک را مستقیم تایپ میکنم، نه از ایمیل یا پیام کلیک میکنم
- به پیامهای فوری و تهدیدآمیز شک میکنم
- رمز عبور دو مرحلهای (2FA) را روی همهی حسابها فعال کردهام
- بخش عمدهی دارایی را در کیف پول سرد نگه میدارم
برای آشنایی کامل با نگهداری امن دارایی، مقالهی کیف پول ارز دیجیتال چیست؟ آموزش کامل انتخاب و نگهداری امن دارایی را هم مطالعه کنید.
اگر قربانی فیشینگ شدیم، چه کنیم؟
سریعترین اقدام: باقیماندهی دارایی را فوراً به یک کیف پول جدید و امن منتقل کنید — پیش از آنکه کلاهبردار اقدام به برداشت کند.
⚠️ متأسفانه به دلیل ماهیت غیرقابل بازگشت بلاکچین، در بیشتر موارد امکان بازگرداندن دارایی از دسترفته وجود ندارد.
جمعبندی
فیشینگ رایجترین و در عین حال قابلپیشگیریترین تهدید دنیای ارز دیجیتاله. با آگاهی از شگردهای رایج و رعایت چند اصل ساده — بهویژه هرگز به اشتراک نگذاشتن عبارت بازیابی — ریسک از دست دادن دارایی تقریباً به صفر میرسه.
سوالات متداول
آیا صرافیهای معتبر هم میتوانند هدف حملات فیشینگ قرار بگیرند؟
بله، کلاهبرداران از نام صرافیهای معتبر برای اعتمادسازی سوءاستفاده میکنند؛ خود صرافی هدف نیست، کاربران آن هدف هستند.
اگر عبارت بازیابی را در سایت جعلی وارد کردیم، چه باید کرد؟
فوراً باقیماندهی دارایی را به یک کیف پول کاملاً جدید با عبارت بازیابی متفاوت منتقل کنید.
آیا آنتیویروس جلوی فیشینگ را میگیرد؟
تا حدی برخی سایتهای شناختهشده را مسدود میکند، اما بهترین محافظت، آگاهی و دقت شخصی کاربر است.